


Сотрудники выбирают публичные мессенджеры для работы по понятной причине: приложение уже установлено, коллега находится за несколько секунд, файл можно отправить прямо с телефона. Пока команда небольшая, такой способ общения кажется самым быстрым.
Проблемы начинаются позже. Проект растет, в чатах появляются договоры, отчеты и данные клиентов, к обсуждениям подключаются подрядчики, а состав команды меняется. Компания обнаруживает, что важная переписка связана с личными аккаунтами сотрудников, состав групп контролируют разные владельцы, а правила информационной безопасности нельзя встроить в привычный обмен файлами.
Корпоративный мессенджер решает другую задачу, чем публичный сервис. Он не просто дает сотрудникам еще один чат, а переносит рабочую коммуникацию в среду, где компания управляет учетными записями, ролями и доступом к информации. Разберемся, как это работает и какую роль в таком контуре играет интеграция с DLP-системой.
Коротко
При использовании публичного мессенджера с личными аккаунтами сотрудник сам регистрирует учётную запись и создаёт группы. Корпоративный мессенджер находится в зоне управления компании. Администратор платформы создаёт и блокирует учётные записи, назначает системные роли и регулирует доступ к продуктам. Составом и настройками группового чата управляют его владелец и назначенные им администраторы.
Интеграция с DLP-системой добавляет контроль передачи данных. Когда сотрудник работает с файлом в мессенджере, событие проверяется по правилам информационной безопасности. При срабатывании правила формируется алерт, а ответственный сотрудник может изучить файл и принять решение по установленному в компании процессу. Если действие ограничено, пользователь получает уведомление. Интеграция с DLP доступна только в форматах поставки PaaS и On-Prem.
При этом корпоративный инструмент должен оставаться удобным для ежедневной работы. Иначе сотрудники продолжат обсуждать проекты в привычных публичных приложениях, а защищенный канал будет использоваться только формально.
Почему публичный мессенджер перестает справляться с рабочей коммуникацией
При рабочем общении через личные аккаунты порядок доступа к группам и материалам зависит от пользователей и правил выбранного публичного сервиса. Для компании такой порядок неудобен: управление рабочей информацией не должно зависеть только от личных решений сотрудников.
Представим проект, в котором участвуют менеджер, юрист, технический специалист и внешний подрядчик. В общем чате команда согласовывает сроки, отправляет версии договора и обсуждает замечания клиента. Через несколько месяцев менеджер переходит в другое подразделение, а подрядчик завершает работу. Если группа создана в публичном сервисе с личного аккаунта, компании приходится вручную разбираться, кто ею управляет, у кого осталась история и сохранился ли у внешнего участника доступ к старым файлам.
Корпоративная среда меняет сам принцип работы: учётная запись связана не с личным выбором сотрудника, а с его ролью в организации. При подключении к проекту человек получает доступ к нужным рабочим группам, при смене обязанностей права можно изменить, а после увольнения — заблокировать учётную запись. До блокировки владельцы групп пересматривают состав и передают ответственность за рабочие чаты.
Разница особенно заметна в четырех областях.
- Учетные записи. Публичный мессенджер: пользователь сам создает и контролирует личный аккаунт. Корпоративный мессенджер: компания создает, изменяет и блокирует рабочие аккаунты.
- Доступ к чатам. Публичный мессенджер: состав групп зависит от владельцев отдельных чатов. Корпоративный мессенджер: владелец назначает администраторов; администраторы управляют участниками, но не могут назначать других администраторов.
- История проекта. В публичном мессенджере история может остаться в личных переписках и разрозненных группах. В корпоративном мессенджере она сохраняется в корпоративной коммуникационной среде.
- Передача файлов. В публичном мессенджере возможность контроля зависит от сервиса и способа его корпоративного использования. В корпоративном мессенджере в PaaS и On-Prem файлы могут проверяться подключённой DLP-системой по политикам компании.
Корпоративный мессенджер не заменяет внутренние регламенты. Он дает ИТ- и ИБ-службам инструменты, с помощью которых правила можно применять в ежедневной коммуникации.
Рабочий аккаунт остается под управлением компании
Переход в корпоративный мессенджер начинается не с переноса чатов, а с понятной модели доступа. Компания определяет, кто создает учетные записи, какие роли получают сотрудники, какие продукты им доступны и что происходит при кадровых изменениях.
В IVA 360 администратор может создавать, редактировать и блокировать учетные записи, назначать роли и управлять доступом пользователей к продуктам. Для синхронизации учетных записей платформа может обращаться к Active Directory по LDAP. Для единого входа поддерживается SSO через внешнего провайдера идентификации.
На практике это помогает выстроить единый маршрут сотрудника:
- При выходе на работу он получает корпоративную учетную запись.
- Администратор платформы открывает доступ к нужным продуктам, а владелец или администратор группового чата добавляет сотрудника в рабочую группу.
- При переходе в другое подразделение набор доступов меняется вместе с обязанностями.
- После увольнения учётная запись блокируется, а владельцы рабочих групп пересматривают их состав и доступы.
Так управление коммуникацией становится частью общего процесса управления доступами, а не набором просьб к владельцам отдельных чатов.
У каждого рабочего чата есть владелец и правила доступа
Групповой чат быстро превращается в рабочее пространство проекта. В нем появляются решения, файлы, контакты и пояснения, которых нет в итоговом документе. Поэтому важно не только создать группу, но и определить, кто отвечает за ее состав.
В групповых чатах IVA360 Мессенджера предусмотрены роли владельца, администратора и участника. Владелец может передать свою роль и назначать администраторов. Администратор управляет участниками и настройками, но не может назначать других администраторов. При добавлении нового сотрудника можно определить, будет ли ему видна предыдущая история сообщений.
Эта настройка полезна в разных процессах. Новый участник проектной команды может получить прошлую переписку, чтобы быстрее разобраться в принятых решениях. Временного участника можно добавить без доступа к более раннему обсуждению. Когда его работа закончена, владелец или администратор обновляет состав группы.
Для рабочих групп достаточно нескольких понятных правил:
- называть чат по проекту, подразделению или постоянному процессу;
- назначать владельца и как минимум одного администратора;
- регулярно пересматривать состав участников;
- заранее определять, кому доступна предыдущая история;
- фиксировать итог решения в том же чате, где проходило обсуждение;
- удалять участников, которым доступ больше не нужен.
Такая структура помогает сохранить контекст и снижает зависимость от одного сотрудника, который когда-то создал группу.
Как DLP-контроль встраивается в рабочую переписку
DLP — это система предотвращения утечек данных. Она проверяет действия с информацией по политикам, которые настроила компания. Такими политиками могут определяться защищаемые типы данных, допустимые каналы передачи и порядок реакции на событие.
Интеграция DLP с корпоративным мессенджером переносит контроль в канал, которым сотрудники пользуются каждый день. Рабочий процесс может выглядеть так:
- Сотрудник выполняет действие с файлом в мессенджере, для которого предусмотрен DLP-контроль.
- Подключенная DLP-система проверяет событие по правилам компании.
- Если правило срабатывает, система формирует алерт.
- Ответственный сотрудник изучает файл и обрабатывает событие по принятому регламенту.
- Если действие с файлом ограничено, пользователь получает уведомление.
Если действие ограничено, сотрудник получает уведомление. ИБ-служба получает алерт, после чего ответственный специалист проверяет файл и обрабатывает событие по регламенту. Компания сама определяет политики, назначает ответственных и устанавливает порядок действий при срабатывании правил.
Важно, что DLP-интеграция не должна существовать отдельно от процесса. Если алерты поступают, но никто не отвечает за их разбор, контроль становится формальным. До запуска рабочего канала компании полезно определить три вещи: какие данные требуют особого внимания, кто проверяет события и как сотрудник получает обратную связь.
Какие данные чаще всего остаются в рабочих чатах
Мессенджер воспринимается как быстрый канал, поэтому чувствительная информация попадает туда незаметно. Сотрудник не всегда отправляет готовый конфиденциальный документ — иногда он пересылает фрагмент таблицы, фотографию экрана или промежуточную версию файла, чтобы быстрее получить ответ.
В корпоративном контуре стоит отдельно описать правила работы как минимум со следующими материалами:
- клиентскими и персональными данными;
- договорами, приложениями и коммерческими предложениями;
- финансовыми отчетами и внутренними показателями;
- кадровыми документами;
- технической документацией и параметрами инфраструктуры;
- проектными материалами с ограниченным доступом;
- рабочими договоренностями, которые должны сохраниться после изменения состава команды.
Такой перечень нужен не для того, чтобы запретить сотрудникам обмениваться файлами. Он помогает разделить обычную коммуникацию и действия, для которых требуется дополнительный контроль.
Без удобства защищенный канал не станет основным
Сотрудники возвращаются в публичный мессенджер, если корпоративный продукт заметно усложняет привычные действия. Чтобы рабочая информация действительно оставалась внутри управляемой среды, в ней должно быть так же просто написать коллеге, собрать группу, отправить документ и перейти к разговору.
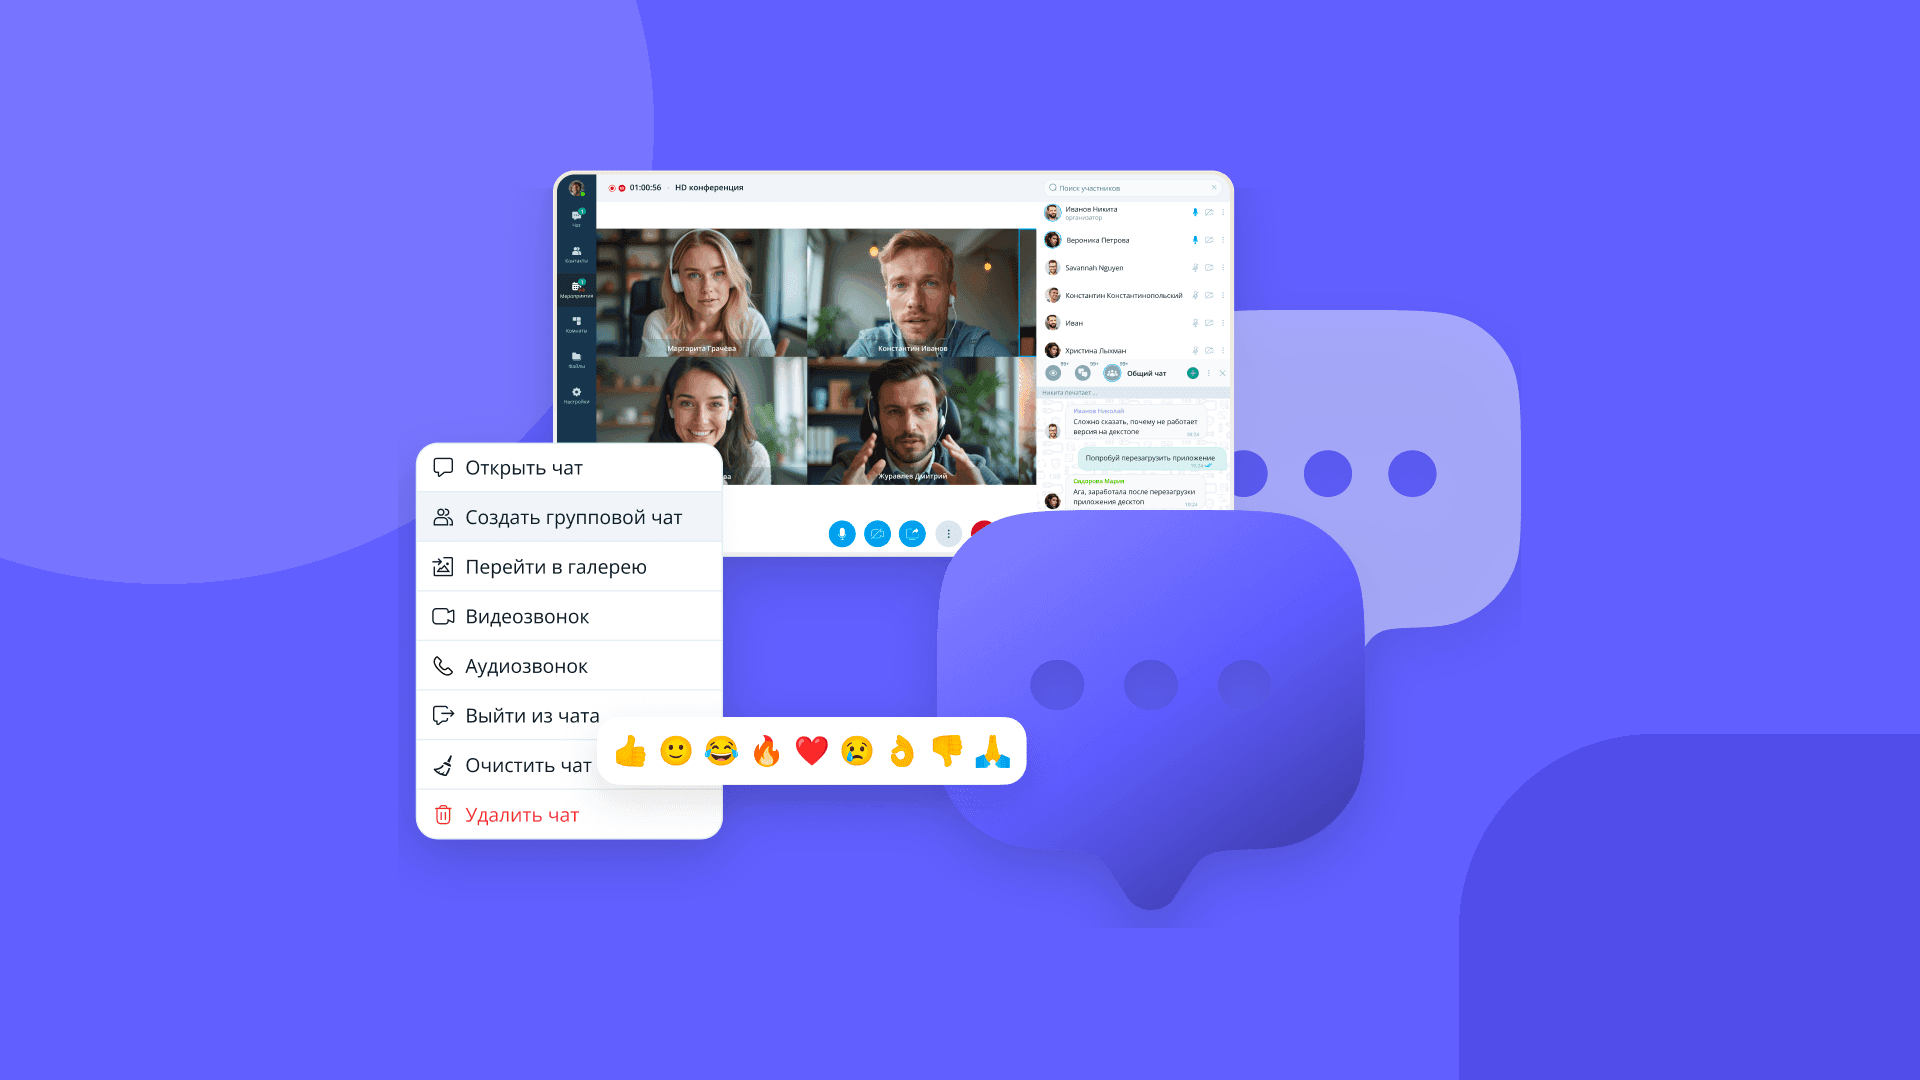
В IVA360 Мессенджере доступны персональные и групповые чаты, отправка файлов, поиск по истории, аудио- и видеозвонки. Изображения, видео и документы собираются в галерее чата с фильтрацией по типу. Уведомления можно настроить отдельно для каждой переписки, а режим «Не беспокоить» помогает временно убрать сообщения и входящие звонки без выхода из системы.
Эти функции поддерживают обычный рабочий ритм. Сотрудник уточняет вопрос в личном чате, переносит обсуждение в проектную группу, прикладывает документ, а когда текста становится недостаточно — начинает аудио- или видеозвонок из той же переписки. Позже он находит нужную договоренность через поиск, а файл — в общей галерее материалов.
Безопасность в таком процессе не выглядит отдельной обязанностью пользователя. Человек продолжает работать привычным способом, а учетные записи, роли и DLP-события остаются под контролем компании.
Как перевести рабочую коммуникацию в корпоративный канал
Переезд лучше начинать с правил, а не с общего запрета на привычные сервисы. Сотрудникам важно понимать, какие разговоры и материалы должны находиться в корпоративном мессенджере и где продолжать уже начатую работу.
Определите границу рабочего контура
Зафиксируйте, какие процессы переходят в корпоративную среду в первую очередь. Обычно это проектные группы, внутренние подразделения, взаимодействие с клиентскими данными и обсуждения, в которых появляются документы компании.
Назначьте владельцев групп
Для каждого постоянного чата укажите владельца и администратора. Они отвечают за состав участников, доступ к истории и актуальность группы. Тогда ИТ-службе не приходится разбирать каждый проектный чат вручную.
Свяжите доступ с кадровыми изменениями
Опишите действия при найме, переводе и увольнении сотрудника. Важно, чтобы изменение статуса человека приводило к изменению его корпоративного доступа, а не зависело от памяти руководителя или коллег.
Настройте порядок работы с DLP-событиями
Определите защищаемые данные, правила формирования алертов, ответственных сотрудников и способ обратной связи с пользователем. Чем понятнее этот процесс, тем меньше вопросов возникает при ограничении действия с файлом.
Перенесите ежедневные обсуждения
Корпоративный мессенджер станет основным только тогда, когда в него перейдет реальная работа. Создайте постоянные группы, перенесите актуальные документы и договоритесь фиксировать решения там же, где команда их обсуждает.
Что получает каждый участник процесса
Сотрудник использует привычные чаты, файлы и звонки, но работает с корпоративной учетной записью. Ему проще найти историю проекта и понять, почему действие с файлом было ограничено.
Руководитель сохраняет договоренности внутри команды и не теряет рабочий контекст при смене участников. Нового сотрудника можно подключить к группе с подходящим объемом истории.
ИТ-служба управляет учетными записями, ролями и доступом к продуктам из корпоративного контура. Кадровые изменения не требуют искать все личные группы, в которых состоял сотрудник.
ИБ-служба включает передачу файлов в действующий процесс DLP-контроля, получает алерты и организует проверку событий ответственными сотрудниками.
На что обратить внимание при выборе корпоративного мессенджера
Список функций важен, но полезнее оценивать не отдельные кнопки, а законченные рабочие процессы:
- Может ли компания создавать, изменять и блокировать учетные записи.
- Поддерживаются ли корпоративная аутентификация и работа с каталогом пользователей.
- Есть ли роли владельца и администратора в групповых чатах.
- Можно ли управлять доступом нового участника к предыдущей истории.
- Интегрируется ли мессенджер с DLP-системами компании.
- Получает ли пользователь понятное уведомление при ограничении действия.
- Удобно ли сотруднику отправить файл, найти сообщение и начать звонок из чата.
- Остаются ли переписка и материалы доступны команде при кадровых изменениях.
IVA360 Мессенджер объединяет ежедневную переписку, файлы и звонки с корпоративным управлением учетными записями, ролями и DLP-сценариями. Сотрудники продолжают общаться в привычном формате, а компания сохраняет рабочий контекст и управляет доступом к информации.