Загружаем страницу
IVA 360 ® 2021-2026. Все права защищены
Онлайн-платформа IVA 360 имеет свидетельство о государственной регистрации программы для ЭВМ № 2022660197 и включена в Реестр российского программного обеспечения Минцифры России под № 14460 от 08.08.2022 и №36067 от 11.11.2026. Компания «Ива 360» включена в реестр Малых Технологических Компаний. Тарифы на платформу IVA 360 и ПО «Вкурсе».
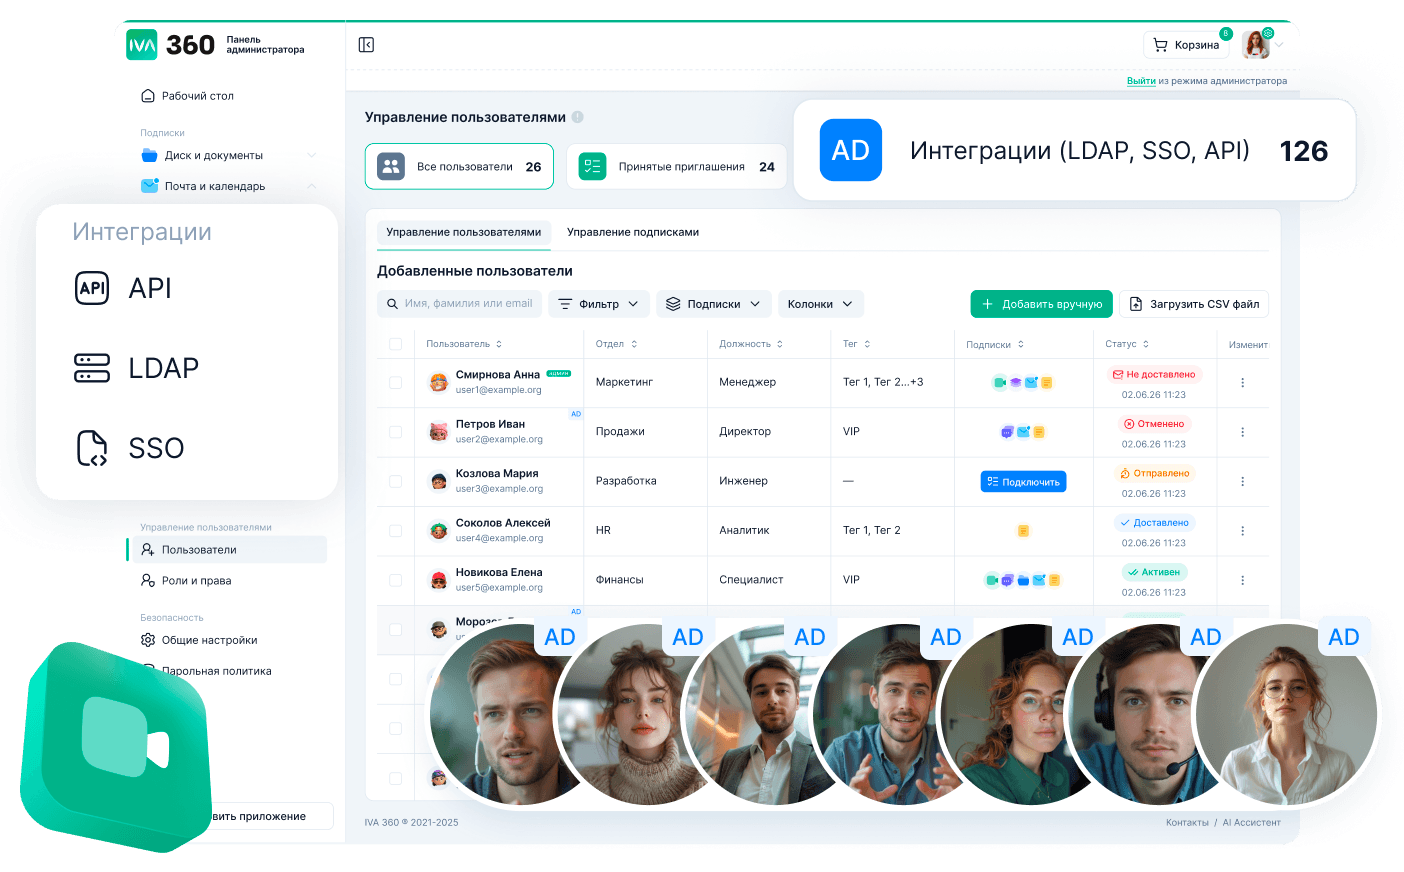
LDAP передаёт данные сотрудника из каталога в профиль IVA 360. При SAML SSO личность пользователя проверяет корпоративный провайдер идентификации. Роли и права во встрече настраиваются отдельно.
LDAP получает пользователей и их данные из каталога. SAML обеспечивает вход через корпоративного провайдера идентификации, а Kerberos совместно с LDAP — вход с доменного компьютера без повторного ввода пароля.
IVA360 Встречи подключается к корпоративному каталогу по LDAP и поддерживает единый вход через SAML SSO. Сотрудники используют корпоративные учётные записи, а администратор настраивает получение данных из каталога и способ входа.
Функция в поставках:
Подключите корпоративный каталог и единый вход к IVA360 Встречи. Специалисты помогут подобрать схему интеграции с вашей системой учётных записей.

Корпоративные видеовстречи Вход сотрудников через каталог и провайдера идентификации

Корпоративные вебинары Роли докладчиков, модераторов и участников

Пользователи и атрибуты поступают из корпоративного каталога по LDAP. Профиль может создаваться при первом входе. Поля и порядок обновления данных задаются в настройках подключения.
Сотрудник проходит проверку у корпоративного провайдера идентификации. Совместимость зависит от выбранного IdP, его версии и настроенной передачи атрибутов.
Kerberos совместно с LDAP позволяет войти с доменного компьютера без повторного ввода логина и пароля. Для этого нужны соответствующие настройки домена и рабочего места.
Для дополнительной проверки при входе пользователь получает одноразовый пароль на электронную почту.
При SSO многофакторную проверку выполняет корпоративный провайдер идентификации. Способы подтверждения и условия их запроса задаются на стороне IdP.
После входа действия пользователя определяются ролью во встрече. Модератор управляет участниками, докладчик показывает материалы. Общие ограничения задаются в настройках домена.
